Régler les règles de mot de passe
Les règles de mot de passe s'appliquent quand un mot de passe est choisi : à la création du compte et à chaque réinitialisation. Elles sont vérifiées par le serveur ; le formulaire ne fait que les expliquer.
Avant de commencer
- Il vous faut la permission
security:managepour modifier ;security:readsuffit pour consulter.
Étapes
- Ouvrez Sécurité, onglet Mot de passe.
- Sur la ligne Base (espace) (s'applique à tous les membres), réglez la Longueur (8 à 128 caractères) et cochez les exigences voulues : une majuscule, une minuscule, un chiffre, un caractère spécial, et l'interdiction de contenir son adresse e-mail.
- Pour un rôle qui mérite davantage, réglez sa ligne : un rôle ne peut que durcir la base, jamais l'assouplir. Une ligne plus stricte est marquée renforcé ; hérite du socle signifie qu'elle suit la base.
- Cliquez sur Enregistrer dans le bandeau Modifications non enregistrées.
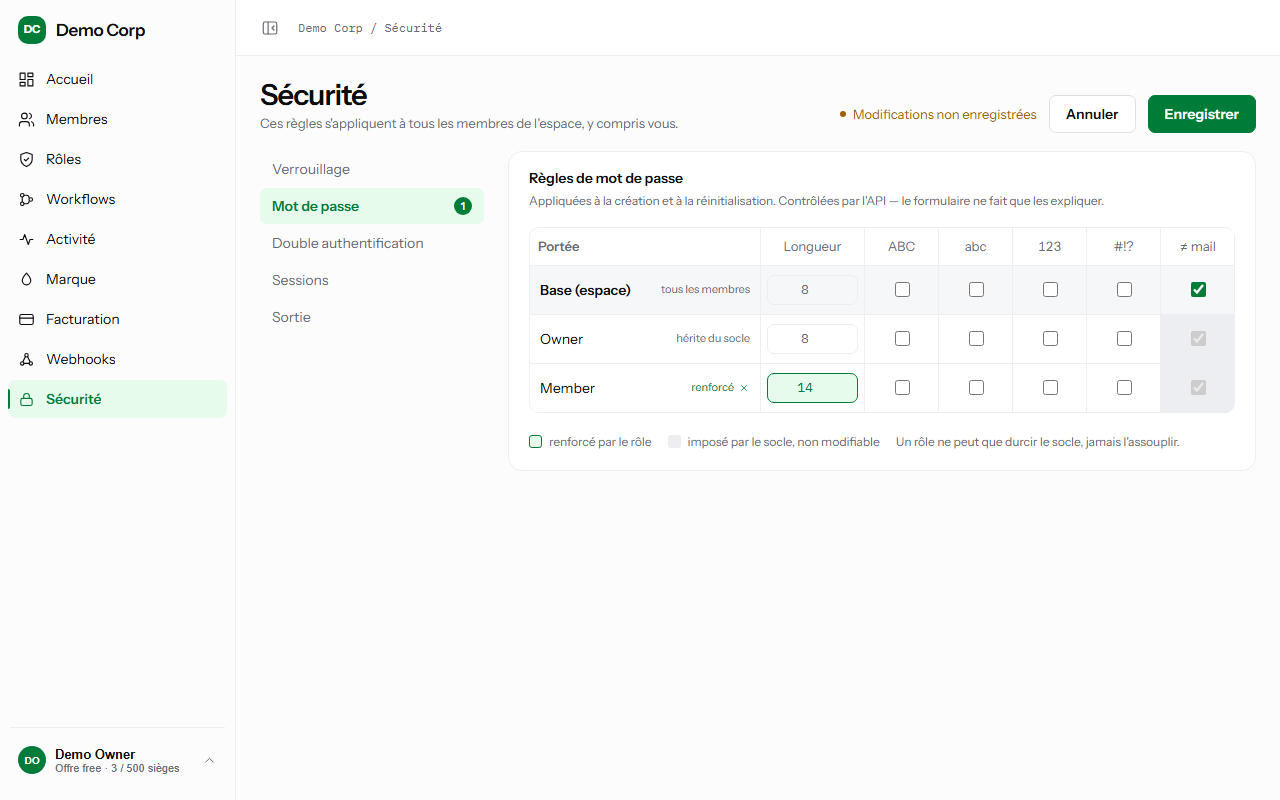
Les cases grisées sont imposées par la base et ne se décochent pas sur une ligne de rôle. Rétablir le socle remet un rôle sur la base.
Résultat
Le message « Politique de sécurité enregistrée » confirme ; le changement figure au journal d'activité.
- Les mots de passe existants ne sont pas remis en cause : les nouvelles règles s'appliquent au prochain choix de mot de passe.
- Un compte membre de plusieurs espaces suit, sur chaque critère, la règle la plus stricte de tous ses espaces et de tous ses rôles.
- Quand un mot de passe est refusé, l'écran liste ce qui manque, sous le titre « Ce mot de passe ne respecte pas les règles de l'espace de travail ».